Kategorie: Open Web

Hier geht es um Webdesign, Microformats, (X)HTML und CSS, Web2.0, usw.

  • Die hAudio – Spezifikation (seit ein paar Tagen in der Version 0.9) bietet Bloggern und Podcastern die Möglichkeit Audio Daten semantischen darzustellen. Das schöne an hAudio ist, dass man nicht nur einzelne Files sondern ganze Playlists erstellen kann. Über das position Attribut kann genau festgelegt werden an welcher Stelle der Playlist es stehen soll.

    The position is used to describe the position of the hAudio item in a list. Examples of hAudio lists can include album track listings, music top 10 lists, playlists, and podcast chapters.

    Ein Beispiel für ein simples hAudio – File:

    <div class="haudio">
       <span class="title">Houston</span> by 
       <span class="contributor">Dean Martin</span>
    </div>Code-Sprache: HTML, XML (xml)

    Mit ein bisschen Arbeit, lässt sich aus mehreren hAudio Dateien auch ein hAudio RSS Feed erstellen, der sogar mit iTunes abonniert werden klann.

    Mehr zu dem Thema hAudio RSS findet man auf WebOrganics oder beim ESW Wiki des W3C.

    1 Kommentar zu hAudio 0.9
  • openavatar-logo.png

    …oder „nicht noch ein Avatar System“.

    Auf Pierros Weblog bin ich heute auf Openavatar gestossen und war von der Idee ein OpenID Bild als Avatar zu verwenden zuerst begeistert:

    Openvatar is your Openid avatar image (80×80). Your avatar appear beside your name when you participate (comments or other contents) on Openvatar enabled sites.

    Beim näherem betrachten des Systems wurde ich aber sehr schnell enttäuscht. Openavatar bietet kein Plugin um ein in OpenIDs AX-Schema definiertes Image als Avatar anzuzeigen sondern „nur“ einen Service im Stil von Gravatar. Der einzige Unterschied zu dem Globally Recognized Avatar ist, dass anstatt der E-Mail – Adresse die OpenID URL zur Autentifizierung verwendet wird.

    Beispielsweise: http://www.openvatar.com/avatar.php?
    openvatar_id=9b2894b2fa12ea24c455f4be9331d3fe&size=50
    &default="http://www.mysite.com/avatar.jpg"

    Ich habe das ganze trotzdem einmal ausprobiert und mich testweise mit meiner myOpenID URL angemeldet und wurde noch einmal enttäuscht. Anstatt das in meinem OpenID Profil definierte Image zu verwendet fordert mich die Webseite auf, ein weiteres Bild hochzuladen.

    openvatar-upload.jpg

    Warum dieser Service? Eigentlich hat das System, außer für die Anmeldung, nichts mit OpenID zu tun und würde auch mit jeder x-beliebigen URL funktionieren. Ein Gravatar für die in OpenID verwendete E-Mail – Adresse oder ein über meinen OpenID Endpoint definiertes Pavatar (wie bei myOpenID) hätte es doch auch getan.

    Leider ist es trotz DataPotablity und DiSo immer noch sehr weit verbreitet eigene Systeme zu entwickeln, anstatt bewährte Standards aufzugreifen und darauf aufbauend sinnvolle Services/Plugins zu schaffen.

    Ein ähnliches Problem im Zusammenhang mit proprietären Formaten beschreibt Carsten Pötter in seinem Artikel über MyBlogLogs neue Features.

    13 Kommentare zu Openavatar
  • OpenID ist ab der Drupal Version 6.0 in das Core-System integriert und muss nicht mehr per Plugin nachgeladen werden:

    OpenID support is built in, making it even easier for your visitors to become a member of your site. OpenID is a free and easy way to use a single digital identity across the internet. With OpenID, login to all your favorite websites and forget about the online paperwork.

    Mit MovableType gibt es jetzt zwei weit verbreitete CM/Blogging Systeme die OpenID nativ unterstützen. Das bisher hauptsächlich in zentralen Services oder Communities (z.B. dopplr oder ma.gnolia.com) eingesetzte Login-System könnte durch die oft auch im privaten Bereich verwendeten CMS/Blogging Tools den Nutzen von OpenID nochmal enorm steigern.

    Leider hab ich bis jetzt nicht herausfinden können in wie weit auch AX oder SREG unterstützt werden, vielleicht weiß es ja jemand von euch…

    1 Kommentar zu Drupal 6.0 with native OpenID support
  • Gestern vor vier Jahren hielten Tantek Çelik and Kevin Marks eine Präsentation über „real world semantics“. Die Präsentation machte an Beispielen wie XFN und einigen rel-Design-Pattern klar, wie es Designern und Entwicklern möglich ist, mit bestehenden Formaten wie X/HTML semantisch zu arbeiten.

    Mittlerweile hat sich aus ein paar HTML Design Pattern eine große Open-Standards-Bewegung entwickelt, aus der noch mind. ein Duzent neuer (sog.) Mikroformate heraus entstanden sind. Microformats wie z.B. die hCard oder XFN sind heute Basis von weiteren Open-Standard-Groups wie z.B. Data- oder Social-Network-Portability und große Unternehmen wie Google, Yahoo, Apple oder Mozilla setzen auf ein breites Spektrum dieser „real world semantics“.

    Wahrscheinlich haben Microformats gerade durch ihren pragmatischen Ansatz die Semantic Web Idee einen ganzen Schritt voran getrieben und gezeigt, dass Semantiken nicht nur mit RDF oder OWL sondern auch mit simplen HTML class– und rel-Attributen möglich ist.

    Vielen Dank an alle Entwickler und Designer die die Microformats Idee voran getrieben haben und vor allem an Tantek…

    via zeldman

    Keine Kommentare zu Happy Birthday „real world semantics“
  • Wie schon mehrfach berichtet wurde, hat Google mit der Social Graph API einen großen Schritt in Richtung DataPortability gemacht. Die Social Graph API ist eine weiterer Coup von Brad Fitzpatrick (Live Journal, memcached und OpenID) und bietet eine einfache API um „public connections“ die man zu genüge im Netz erstellt hat zu interpretieren um wiederverwendbar zu machen.

    With the Social Graph API, developers can now utilize public connections their users have already created in other web services. It makes information about public connections between people easily available and useful.

    Social Graph API

    Die Google API setzt hauptsätzlich auf das Microformat XFN (V 1.1) zum darstellen des Sozialen Netzes.

    XHTML Friends Network benutzt das rel Attribut von Links um Verbindungen zwischen Personen darzustellen. <a rel="me" /> kennzeichnet z.B. eine weitere Webseite des Verlinkenden. Weitere Formate (bei Google Edge Types) sind das auf RDF basierende FoaF und OpenID delegation Links <link rel="openid.delegate" />.

    Die API ist recht simple und lässt sich komplett über URL Key/Value Paare konfigurieren…

    http://socialgraph.apis.google.com/lookup?<parameter 1>&<parameter 2>&<parameter n>

    …und stellt die Ergebnisse in JSON dar.

    Social Graph API Client

    Steve Ivy einer der Gründer des DiSo Projekts hat eine Social Graph API Client Klasse in PHP geschrieben und im DiSo SVN zur Verfügung gestellt.

    I wrote a quick and dirty client in PHP that cosumes the JSON and returns it in a data structure. #


    Eine kleine Einführung in die Social Graph API vom Autor selbst:

    (mehr …)
    8 Kommentare zu Googles Social Graph API
  • Da ich gerade geschäftlich etwas im Stress bin und die letzten Tage nicht vor 20 Uhr nach Hause gekommen bin, wird es die nächsten Tage nur kleinere Posts geben. Ich hoffe das pendelt sich nächste Woche wieder einigermassen ein…

    Zum Thema… Vorgestern hat Matt Mullenweg (der Gründer von Automattic) ein neues Theme mit Namen „Prologue“ vorgestellt. Das Besondere an Prologue ist sein simpler Aufbau und die Ähnlichkeit zu Twitter.

    WordPress Prologue

    Die Idee für das Theme kam folgendermassen:

    […] like a way for each of us to share short messages about what we’re doing or working on internally, or private messages between groups of folks.

    …und genau das ist leider auch das Manko an Prologue. Das Theme ist so aufgebaut, dass von jedem Autor nur der neuste Post angezeigt wird, d.h. es wird nur ein Post angezeigt wenn man es alleine verwendet 🙁 . Eigentlich schade, weil ich Twitter sehr mag und das schlichte Design von Prologue sehr schick finde. Aber vielleicht habe ich ja doch Glück und jemand nimmt sich das Theme nochmal vor:

    This isn’t something we’re personally interested in, but we’ve made the theme available as open source under the GPL so if you want to hack around it yourself you’re welcome to.

    Wo wir gerade bei WordPress und Twitter sind… Twitter Tools ist ein umfassendes Twitter Plugin für WordPress, um Daten in allen Variationen zwischen Twitter und WordPress auszutauschen.

    Twitter WordPress Plugin

    Ein Muss für jeden Twitter-Fan 🙂

    2 Kommentare zu WordPress loves Twitter
  • twauth steht für twitter+authentication und ist ein, für mobile Geräte gedachter, OpenID Provider basierend auf Twitter. Ausschlaggebend für den von Ian McKellar entwickelten Dienst, war der von Chris Messina verfasste Blog-Post „The OpenID mobile experience“ in dem er seine eher negativen Erfahrungen mit bisherigen OpenID Providern auf mobilen Endgeräten beschreibt.
    Um den Dienst nutzen zu können sind folgende Schritte notwendig:

    1. Man muss twauth in seine Follow-Liste bei twitter hinzufügen.
    2. Danach kann man http://twauth.ianloic.com/<twittername> als OpenID Identity einsetzen.

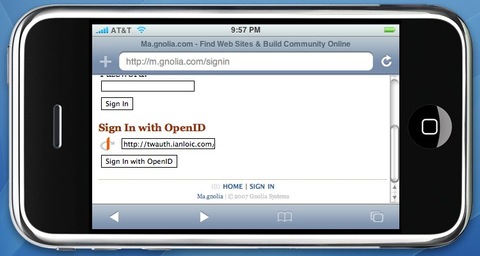
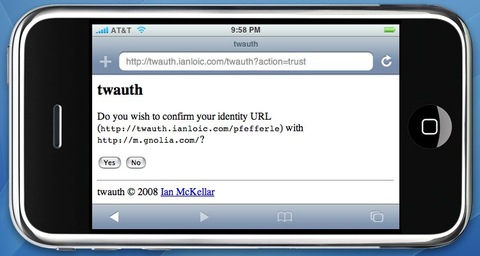
    Ich habe das ganze mal mit der mobilen Version von Ma.gnolia (m.gnolia.com) und iPhoney, einem iPhone Emulator für den Mac, durchgespielt.

    twauth login

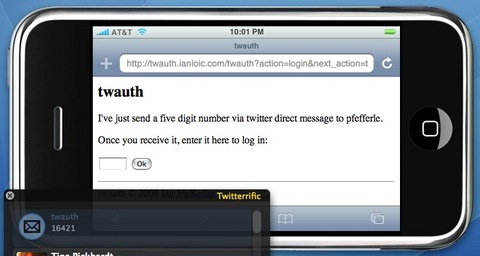
    Nach dem Eingeben der OpenID URL wird man automatisch auf die Loginseite von twauth geleitet. Die Authentifizierung findet nicht wie im klassischen Sinn, über Benutzername und Passwort, statt sondern über eine 5 Stellige Zahl die man als „Private Message“ via Twitter bekommt.

    twauth auth

    Danach noch die entsprechende URL (in diesem Fall Ma.gnolia) bestätigen und fertig.

    twauth confirm

    Leider muss man nach der Anmeldung über twauth seine kompletten Daten per Hand ausfüllen, da twauth bisher weder SREG noch AX unterstützt. Außerdem muss man den oben beschriebenen Vorgang bei jeder Anmeldung wiederholen, da twauth noch kein Session-Management unterstützt.

    Genau genommen bietet twauth also noch keine wirkliche Vereinfachung des Registrier- und Anmelde-Prozessen (es dauert im Gegenteil wahrscheinlich sogar länger), ich mag jedoch die Idee mit Twitter und der PM sehr und hoffe dass sich bei twauth in Zukunft noch einiges tun wird.
    Mit SREG und einem simplen Session Management würde twauth schon einen sehr guten mobilen OpenID Provider abgeben.

    Keine Kommentare zu twauth: Twitter als OpenID Provider
  • Hier klicken, um den Inhalt von Vimeo anzuzeigen.
    Erfahre mehr in der Datenschutzerklärung von Vimeo (öffnet in neuem Tab).

    Chris Messina interviewt sich selbst über sein neues Projekt „DiSo“ 🙂

    via twitter

    4 Kommentare zu Chris Messina über DiSo
  • OpenID Delegation ermöglicht es den OpenID Nutzern eine beliebige URL als OpenID zu verwenden. Für die „Delegation“ sind zwei <link /> Einträge im HTML-Header notwendig:

    <link rel="openid.server" href="http://example.com" />
    <link rel="openid.delegate me" href="http://id.example.com/" />

    Der erste Eintrag (openid.server) gibt den Server an, der den eigentlichen OpenID Service anbietet, der zweite Eintrag (openid.delegate) gibt an, welches die eigentliche OpenID URL ist.

    Bei den Arbeiten an hCard-Commenting kam mir die Idee, diese Art der „Delegation“ auch für Microformats, speziell hCards, zu verwenden.

    <link rel="hcard.delegate me" href="http://example.com/hcard/" />

    Der Vorteil dieser Variante wäre, dass man schon bestehende hCards wie z.B. die Profilseite von flickr (http://flickr.com/people/<username>) oder das Public-Profile von myOpenID (http://<username>.myopenid.com) wiederverwenden könnte, ohne sie nochmals im eigenen Blog veröffentlichen zu müssen.

    <link rel="hcard.delegate me" href="http://www.flickr.com/people/pfefferle" />

    Ein weiterer Vorteil der „Delegation“ ist, dass die Weblog URL meistens kürzer und viel einfacher zu merken ist, als ein Community Profil:

    Weblog URL: https://notiz.blog
    flickr URL: http://www.flickr.com/people/pfefferle

    Einige WordPress Plugins wie z.B. das oben erwähnte hCard-Commenting oder hAvatar nutzen das Website Feld eines Blogs, um die URL einer hCard anzugeben und widersprechen dabei eigentlich ein wenig der Idee des „adapting to current behaviors“1 der Microformats Community. Wenn ich einen Weblog Eintrag kommentiere gebe ich eigentlich meine normale Blog-URL in das Website Feld ein, das heißt ich müsste eigentlich ein Verhalten ändern, was ich mit hCard-Delegation beibehalten könnte 😉

    Aber der eigentliche Vorteil der „Delegation“ liegt in der zentralen Nutzung der hCard. Ich müsste im besten Fall also nur noch eine hCard anlegen und pflegen.

    5 Kommentare zu hCard Delegation