Ich hab das Plugin mal testweise installiert: Mein ActionStream.
Mal schaun was sich in den nächsten Versionen noch alles tut, spannend finde ich vor allem den Punkt profile_services der auch im YAML-File zu finden ist.
[Update]
Die aktuelle Version unterstützt jetzt auch das Nachladen von weiteren Services/Feeds via SocialGraph-API. Mehr dazu auf Stephens Weblog.
Ich habe heute morgen bei Keasone schon den ersten (deutschsprachigen) Bericht über den Internet Explorer 8 (beta) gelesen. In den Genuss, ihn selber zu testen, bin ich leider noch nicht gekommen, habe aber gerade ein paar interessanten Artikel über ein neues IE8 Feature gelesen.
Mit dem neuen Internet Explorer ist es möglich Teile einer Webseite direkt zu abonnieren, um über Änderungen dieser Bereiche Informiert zu werden, ohne den Umweg über einen RSS-Feed gehen zu müssen. Das Besondere an den so genannten „WebSlices“ ist, dass sie dem hAtom Microformat bis auf ein paar kleine Unterschiede gleichen.
WebSlices are enabled by adding HTML annotations directly to the Web page. WebSlices use a combination of the hAtom Microformat and the WebSlice format to describe a subscribable portion of a Web page. This section covers the primary, expiration, and bandwidth properties of a WebSlice.
Das heißt, Microsoft hat weitestgehend die Attribute des hAtom Formats verwendet und einen eigenen „Container“ darum gesetzt. Statt class="hfeed hentry" heißt es in der WebSlices-Definition class="hslice"…
Der Aufbau eines WebSlices sieht folgendermassen aus:
Prinzipiell ist die Idee hinter WebSlices, Teile einer Webseite abonnieren zu können, super… schade ist nur, dass sie nicht auf bestehende/etablierte Formate wie hAtom zurückgreifen, sondern wieder ein eigenes proprietäres Format schaffen müssen. Ich verstehe auch nicht ganz den Sinn hinter diesem Schritt… hAtom ist mittlerweile ein relativ weit verbreiteter Standard (einige Beispiele) und würde dem WebSlices-System sofort einen Anwendungsfall bieten. Durch das Schaffen eines eigenen Formates dauert es seine Zeit, bis Webseiten-Betreiber dieses auch umsetzen (wenn sie es überhaupt umsetzen).
Ich hoffe dass Microsoft seinen Kurs ändern wird oder zumindest das hAtom Format als alternative zu ihrem hSlice ermöglicht.
Wer sich nicht zwischen RDFa und Microformats entscheiden kann und nicht sehr viel von dem Transformation-System GRDDL hält, kann seine HTML Inhalte natürlich auch mit beiden Formaten auszeichnen. Gerade die Profil- und Kalender-Semantiken bieten sich wegen ihrer Ähnlichkeit besonders an.
<bodyxmlns:cal="http://www.w3.org/2002/12/cal/ical#"><divclass="vevent"instanceof="cal:Vevent"><spanclass="summary"property="cal:summary">Ein Event</span><spanproperty="cal:dtstart"content="20070916T1600-0500"><abbrclass="dtstart"title="20070916T1600-0500">
September 16th at 4pm.
</abbr></span></div></body>Code-Sprache:HTML, XML(xml)
Legende: Microformats bzw. RDFa
So, als nächstes schau ich mir mal die RDFa Attribute näher an…
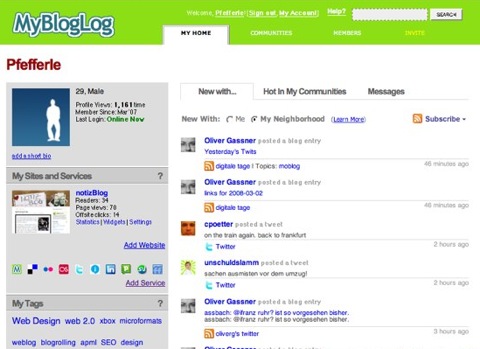
MyBlogLog hat ein kleines Redesign bekommen und setzt seinen neuen Fokus jetzt wohl auch auf Lifestreams, leider ohne jegliche Verwendung von Microformats wie z.B. hAtom oder hCalendar.
Als ich in RDFa Basics meinte es sei nicht möglich RDFa in XHTML 1 zu verwenden, war das nicht die volle Wahrheit. Um das eigene Format so schnell wie möglich zu verbreiten hat der W3C einen Doctype für den Übergang veröffentlicht:
Wer sich viel mit Microformats beschäftigt, ist sicher schon öfters über den Begriff RDFa gestolpert. Die Idee, (X)HTML semantischer zu machen, ist bei beiden Formaten gleich, der Unterschied liegt hauptsächlich in der Syntax. Während Microformats ausschließlich auf HTML 4.01 bzw. XHTML 1.0 validen Tags und Attributen basiert:
Rein Technisch gesehen ist RDFa, durch die Nutzung von Namespaces und die bessere Skalierbarkeit durch URIs, definitiv der bessere Standard. Ich denke trotzdem nicht dass RDFa die Microformats in näherer Zukunft ablösen wird, da RDFa nur unter XHTML 2.0 möglich ist und (meines Wissens) im Konkurrenz-Format (X)HTML 5.0 nicht angedacht wird. Es ist deshalb notwendig beide Formate weiter voranzutreiben und so weit wie möglich auf einem einheitlichen Standard, wie z.B. der vCard im oben beschriebenen Beispiel, aufzubauen. Während der Übergangsphase ist es so relativ einfach mit GRDDL zwischen den beiden Formaten zu transformieren.
In seinem Artikel „RDFa vs microformats“ beschreibt Evan Prodromou die für ihn notwendigen Schritte für die Zukunft von RDFa:
RDFa gets acknowledged and embraced by microformats.org as the future of semantic-data-in-XHTML
The RDFa group makes an effort to encompass existing microformats with a minimum of changes
microformats.org leaders join in on the RDFa authorship process
microformats.org becomes a focus for developing real-world RDFa vocabularies
Mal schauen wie es wirklich kommt und was sich in Zukunft durchsetzen wird…
Wer sich für das Thema interessiert, kann ja mal Semantic Radar für Firefox ausprobieren. Semantic Radar macht (ähnlich wie Operator für Microformats) RDF und RDFa Inhalte in Webseiten sichtbar.
Es gibt seit heute einen Release Candidate von Operator 0.9. Neben Performance-Verbesserungen und einigen Fixes wurde hauptsächlich die Erkennung von „Nested Microformats“ verbessert.
So, endlich komm ich neben den ganzen DataPortability und OpenID News auch mal wieder zu meinen sehr geschätzten Microformats 😉
Yahoo! Research Barcelona bastelt mit "Yahoo! Micro Search" an einer Social/Semantic Search Engine. Yahoo! Micro Search ist aber keine reine Microformats Suche wie z.B. die Technorati "Microformats Search" sondern unterstützt (wie die Social Graph API) auch RDFa, über <link rel="me" /> verlinkte RDF Dateien wie z.B. FoaF und demnächst soll auch noch GRDDL dazu kommen (bin mal gespannt wie das aussehen soll).
Der Aufbau der Suchergebnisse ist (zumindest im Hauptteil) eher klassisch wie bei Google oder Yahoo! aufgebaut.
Im oberen Teil der Sidebar werden gefundene GEO-Daten direkt auf einer Yahoo Map dargestellt. Die unten abgebildeten Orte wurden z.B. in meinem Plazes Account gefunden.
Darunter sollen wohl gefundene hCalendar-Events mit Hilfe der Smile Timeline angezeigt werden, das habe ich aber leider nicht ausprobieren können… meine war immer leer, ich hoffe das liegt nicht an mir 😉
Wo bei Google "nur" die Anzahl der Suchtreffer zu einem Suchbegriff angezeigt werden, listet die Micro Search genau auf wie viele davon Profile (z.B. vCards/hCards) oder Events (z.B. hCalendar) sind.
Fazit: "Yahoo! Micro Search" dient wohl in erster Linie dazu Google einen Schritt voraus zu sein und ein Pendant zu der "Social Graph API" zu schaffen… und wenn schon, ich mag die Idee. Man sollte sich in Zukunft nur im klaren sein, dass arglos veröffentlichte Microformats demnächst auch alle gefunden (und meist auch dessen Autor zugeordnet) werden können…
Bisher war für mich das klassische OpenID Prinzip (Sigle Sign-On) der einfachste und eleganteste Weg mich bei Seiten zu registrieren oder anzumelden… bisher! Tobias hat mich gestern auf einen Artikel von Nic Williams aufmerksam gemacht in dem er beschreibt wie man mit myOpenID aus OpenID ein Zero Sign-On macht.
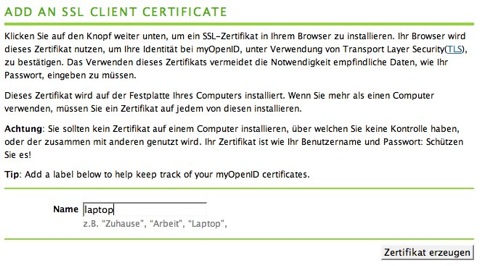
myOpenID bietet neben dem klassischen Login auch SSL-Zertifikate:
Ihr Browser wird dieses Zertifikat nutzen, um Ihre Identität bei myOpenID, unter Verwendung von Transport Layer Security(TLS), zu bestätigen. Das Verwenden dieses Zertifikats vermeidet die Notwendigkeit empfindliche Daten, wie Ihr Passwort, eingeben zu müssen.
Firefox und Internet Explorer unterstützen diese Technik anscheinend auch schon seit den 90ern, es verwendet nur bisher keiner 😉
Die Einstellungen für myOpenID findet man unter „Kontoeinstellungen“ -> „Authentication Settings“.
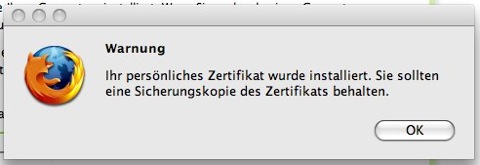
Nach dem Zertifikat erzeugen wird das erstellte Zertifikat beim Firefox automatisch an die richtige Stelle kopiert (Bei Safari ist ein Schritt mehr notwendig).
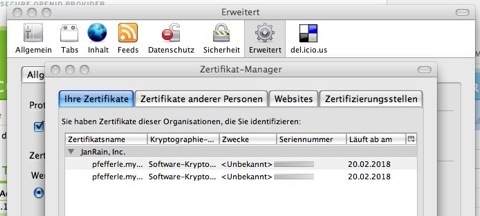
Im Firefox „Zertifikat-Manager“ sieht das ganze folgendermassen aus:
Eigentlich war es das jetzt auch schon… Beim nächsten anmelden mit OpenID wird man jetzt nur noch gefragt ob man für das nächste mal angemeldet bleiben will:
Gigantisch! Keine Ahnung warum sich diese Art der Authentifizierung noch nicht weiter herumgesprochen hat, ich jedenfalls hatte keine Ahnung dass myOpenID SSL-Zertifikate unterstützt… um ehrlich zu sein wusste ich bisher gar nichts über Client SSL-Zertifikate und dass nahezu alle Browser sie unterstützen.
Also ab jetzt wirklich nie wieder Passwörter eintippen 🙂
Es gibt ein kleines Problem mit der Einzigartigkeit des aktuellen DataPortability Logo (Links im Bild). Red Hat hat beklagt, dass das DP dem fedora Logo (links im Bild) zu ähnlich sehe…
Anstatt lange rumzustreiten hat Chris Saad, der Gründer der DataPortability-Arbeitsgruppe, entschieden das Logo zu ändern und einen neuen Logo Contest ausgeschrieben. Wer mitmachen will, soll seinen Vorschlag einfach im DP flickr Pool posten. Dieses Mal gibt es neben unendlich viel Ruhm ( 😉 ) auch noch ne ganze Menge materielles zu gewinnen (unter anderem auch nen iPhone), aber beeilt euch, es hat schon ne ganze Reihe toller Vorschläge.
Vielleicht hat mein Vorschlag ja diesmal ne Chance 🙂