
Dank Google ergibt das ewige XFN auszeichnen endlich einen Sinn 🙂

Jetzt muss ich nur noch langsam mal mit meinem WordPress FoaF Plugin fertig werden…
via microformats.dk

Ich bin Webworker und arbeite als „Open Web Lead“ @ Automattic. Ich blogge, podcaste und schreibe eine Kolumne über das open, independent und federated social Web. Mehr über mich.
Dank Google ergibt das ewige XFN auszeichnen endlich einen Sinn 🙂
Jetzt muss ich nur noch langsam mal mit meinem WordPress FoaF Plugin fertig werden…
via microformats.dk
Wie schon mehrfach berichtet wurde, hat Google mit der Social Graph API einen großen Schritt in Richtung DataPortability gemacht. Die Social Graph API ist eine weiterer Coup von Brad Fitzpatrick (Live Journal, memcached und OpenID) und bietet eine einfache API um „public connections“ die man zu genüge im Netz erstellt hat zu interpretieren um wiederverwendbar zu machen.
With the Social Graph API, developers can now utilize public connections their users have already created in other web services. It makes information about public connections between people easily available and useful.

Die Google API setzt hauptsätzlich auf das Microformat XFN (V 1.1) zum darstellen des Sozialen Netzes.
XHTML Friends Network benutzt das rel Attribut von Links um Verbindungen zwischen Personen darzustellen. <a rel="me" /> kennzeichnet z.B. eine weitere Webseite des Verlinkenden. Weitere Formate (bei Google Edge Types) sind das auf RDF basierende FoaF und OpenID delegation Links <link rel="openid.delegate" />.
Die API ist recht simple und lässt sich komplett über URL Key/Value Paare konfigurieren…
http://socialgraph.apis.google.com/lookup?<parameter 1>&<parameter 2>&<parameter n>
…und stellt die Ergebnisse in JSON dar.
Steve Ivy einer der Gründer des DiSo Projekts hat eine Social Graph API Client Klasse in PHP geschrieben und im DiSo SVN zur Verfügung gestellt.
I wrote a quick and dirty client in PHP that cosumes the JSON and returns it in a data structure. #
Eine kleine Einführung in die Social Graph API vom Autor selbst:

Gestern wurde der erste (von vielen folgenden) offizielle DataPortability Report veröffentlicht, um die bisherigen und nächsten Schritte der Gruppe öffentlich zu machen. Inhalt des Berichts sind zum Besispiel der neue Slogan „Connect. Control. Share. Remix.“ und die Beschreibung der unterschiedlichen Action-Groups.
Also „Spread the Word“ und gebt die Infos weiter…
Da ich gerade geschäftlich etwas im Stress bin und die letzten Tage nicht vor 20 Uhr nach Hause gekommen bin, wird es die nächsten Tage nur kleinere Posts geben. Ich hoffe das pendelt sich nächste Woche wieder einigermassen ein…
Zum Thema… Vorgestern hat Matt Mullenweg (der Gründer von Automattic) ein neues Theme mit Namen „Prologue“ vorgestellt. Das Besondere an Prologue ist sein simpler Aufbau und die Ähnlichkeit zu Twitter.

Die Idee für das Theme kam folgendermassen:
[…] like a way for each of us to share short messages about what we’re doing or working on internally, or private messages between groups of folks.
…und genau das ist leider auch das Manko an Prologue. Das Theme ist so aufgebaut, dass von jedem Autor nur der neuste Post angezeigt wird, d.h. es wird nur ein Post angezeigt wenn man es alleine verwendet 🙁 . Eigentlich schade, weil ich Twitter sehr mag und das schlichte Design von Prologue sehr schick finde. Aber vielleicht habe ich ja doch Glück und jemand nimmt sich das Theme nochmal vor:
This isn’t something we’re personally interested in, but we’ve made the theme available as open source under the GPL so if you want to hack around it yourself you’re welcome to.
Wo wir gerade bei WordPress und Twitter sind… Twitter Tools ist ein umfassendes Twitter Plugin für WordPress, um Daten in allen Variationen zwischen Twitter und WordPress auszutauschen.
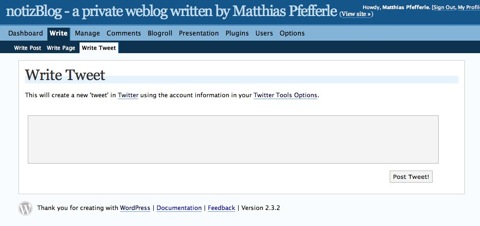
Ein Muss für jeden Twitter-Fan 🙂
Digg Joins the DataPortability Project
Digg has joined the DataPortability Project, a group of websites cooperating to help you securely use your data however you want. Why? Because you own your data. It’s that simple. From the start, Digg has supported the idea that you own your own data.
Chris Saad talks about dataportability
An interview with the DataPortability founder Chris Saad.
First name Mr, middle name ‚period‘, last name T!
Mr. T
🙂
twauth steht für twitter+authentication und ist ein, für mobile Geräte gedachter, OpenID Provider basierend auf Twitter. Ausschlaggebend für den von Ian McKellar entwickelten Dienst, war der von Chris Messina verfasste Blog-Post „The OpenID mobile experience“ in dem er seine eher negativen Erfahrungen mit bisherigen OpenID Providern auf mobilen Endgeräten beschreibt.
Um den Dienst nutzen zu können sind folgende Schritte notwendig:
http://twauth.ianloic.com/<twittername> als OpenID Identity einsetzen.Ich habe das ganze mal mit der mobilen Version von Ma.gnolia (m.gnolia.com) und iPhoney, einem iPhone Emulator für den Mac, durchgespielt.
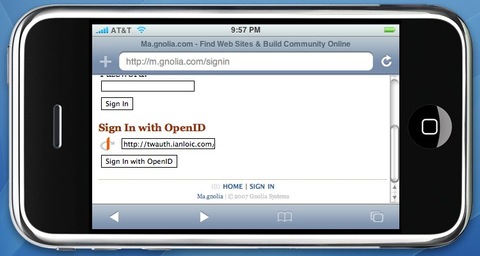
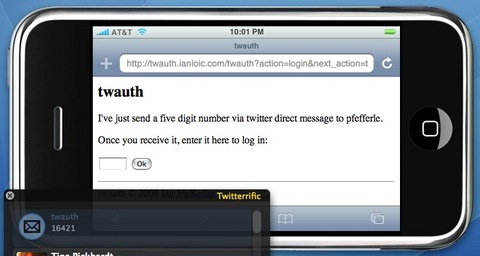
Nach dem Eingeben der OpenID URL wird man automatisch auf die Loginseite von twauth geleitet. Die Authentifizierung findet nicht wie im klassischen Sinn, über Benutzername und Passwort, statt sondern über eine 5 Stellige Zahl die man als „Private Message“ via Twitter bekommt.
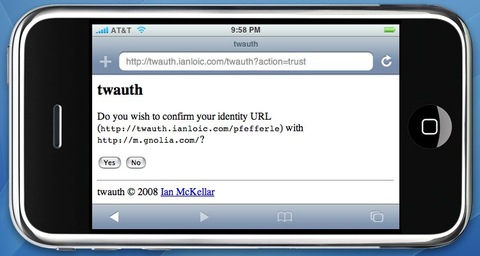
Danach noch die entsprechende URL (in diesem Fall Ma.gnolia) bestätigen und fertig.
Leider muss man nach der Anmeldung über twauth seine kompletten Daten per Hand ausfüllen, da twauth bisher weder SREG noch AX unterstützt. Außerdem muss man den oben beschriebenen Vorgang bei jeder Anmeldung wiederholen, da twauth noch kein Session-Management unterstützt.
Genau genommen bietet twauth also noch keine wirkliche Vereinfachung des Registrier- und Anmelde-Prozessen (es dauert im Gegenteil wahrscheinlich sogar länger), ich mag jedoch die Idee mit Twitter und der PM sehr und hoffe dass sich bei twauth in Zukunft noch einiges tun wird.
Mit SREG und einem simplen Session Management würde twauth schon einen sehr guten mobilen OpenID Provider abgeben.
Microsoft Joining DataPortability.org
Chris Saad, Chairman of the Data Portability Working Group, confirmed to me this morning that Microsoft’s David Treadwell, a VP at Windows Live, will be joining the organization.
OpenID Delegation ermöglicht es den OpenID Nutzern eine beliebige URL als OpenID zu verwenden. Für die „Delegation“ sind zwei <link /> Einträge im HTML-Header notwendig:
<link rel="openid.server" href="http://example.com" />
<link rel="openid.delegate me" href="http://id.example.com/" />
Der erste Eintrag (openid.server) gibt den Server an, der den eigentlichen OpenID Service anbietet, der zweite Eintrag (openid.delegate) gibt an, welches die eigentliche OpenID URL ist.
Bei den Arbeiten an hCard-Commenting kam mir die Idee, diese Art der „Delegation“ auch für Microformats, speziell hCards, zu verwenden.
<link rel="hcard.delegate me" href="http://example.com/hcard/" />
Der Vorteil dieser Variante wäre, dass man schon bestehende hCards wie z.B. die Profilseite von flickr (http://flickr.com/people/<username>) oder das Public-Profile von myOpenID (http://<username>.myopenid.com) wiederverwenden könnte, ohne sie nochmals im eigenen Blog veröffentlichen zu müssen.
<link rel="hcard.delegate me" href="http://www.flickr.com/people/pfefferle" />
Ein weiterer Vorteil der „Delegation“ ist, dass die Weblog URL meistens kürzer und viel einfacher zu merken ist, als ein Community Profil:
Weblog URL: https://notiz.blog
flickr URL: http://www.flickr.com/people/pfefferle
Einige WordPress Plugins wie z.B. das oben erwähnte hCard-Commenting oder hAvatar nutzen das Website Feld eines Blogs, um die URL einer hCard anzugeben und widersprechen dabei eigentlich ein wenig der Idee des „adapting to current behaviors“1 der Microformats Community. Wenn ich einen Weblog Eintrag kommentiere gebe ich eigentlich meine normale Blog-URL in das Website Feld ein, das heißt ich müsste eigentlich ein Verhalten ändern, was ich mit hCard-Delegation beibehalten könnte 😉
Aber der eigentliche Vorteil der „Delegation“ liegt in der zentralen Nutzung der hCard. Ich müsste im besten Fall also nur noch eine hCard anlegen und pflegen.