Jahr: 2008

  • Da ich gerade geschäftlich etwas im Stress bin und die letzten Tage nicht vor 20 Uhr nach Hause gekommen bin, wird es die nächsten Tage nur kleinere Posts geben. Ich hoffe das pendelt sich nächste Woche wieder einigermassen ein…

    Zum Thema… Vorgestern hat Matt Mullenweg (der Gründer von Automattic) ein neues Theme mit Namen „Prologue“ vorgestellt. Das Besondere an Prologue ist sein simpler Aufbau und die Ähnlichkeit zu Twitter.

    WordPress Prologue

    Die Idee für das Theme kam folgendermassen:

    […] like a way for each of us to share short messages about what we’re doing or working on internally, or private messages between groups of folks.

    …und genau das ist leider auch das Manko an Prologue. Das Theme ist so aufgebaut, dass von jedem Autor nur der neuste Post angezeigt wird, d.h. es wird nur ein Post angezeigt wenn man es alleine verwendet 🙁 . Eigentlich schade, weil ich Twitter sehr mag und das schlichte Design von Prologue sehr schick finde. Aber vielleicht habe ich ja doch Glück und jemand nimmt sich das Theme nochmal vor:

    This isn’t something we’re personally interested in, but we’ve made the theme available as open source under the GPL so if you want to hack around it yourself you’re welcome to.

    Wo wir gerade bei WordPress und Twitter sind… Twitter Tools ist ein umfassendes Twitter Plugin für WordPress, um Daten in allen Variationen zwischen Twitter und WordPress auszutauschen.
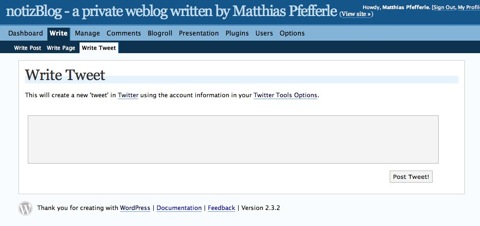
    Twitter WordPress Plugin

    Ein Muss für jeden Twitter-Fan 🙂

    2 Kommentare zu WordPress loves Twitter
  • Digg Joins the DataPortability Project

    Digg has joined the DataPortability Project, a group of websites cooperating to help you securely use your data however you want. Why? Because you own your data. It’s that simple. From the start, Digg has supported the idea that you own your own data.

    Chris Saad talks about dataportability

    An interview with the DataPortability founder Chris Saad.

    Keine Kommentare zu Digg Joins the DataPortability Project
  • First name Mr, middle name ‚period‘, last name T!

    Mr. T

    🙂

    1 Kommentar zu Mr. T Quote:
  • twauth steht für twitter+authentication und ist ein, für mobile Geräte gedachter, OpenID Provider basierend auf Twitter. Ausschlaggebend für den von Ian McKellar entwickelten Dienst, war der von Chris Messina verfasste Blog-Post „The OpenID mobile experience“ in dem er seine eher negativen Erfahrungen mit bisherigen OpenID Providern auf mobilen Endgeräten beschreibt.
    Um den Dienst nutzen zu können sind folgende Schritte notwendig:

    1. Man muss twauth in seine Follow-Liste bei twitter hinzufügen.
    2. Danach kann man http://twauth.ianloic.com/<twittername> als OpenID Identity einsetzen.

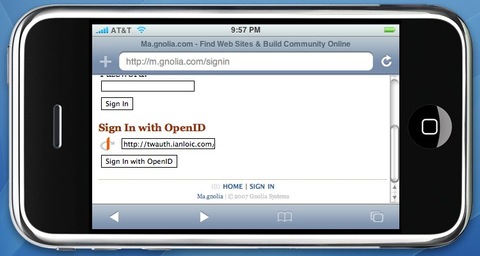
    Ich habe das ganze mal mit der mobilen Version von Ma.gnolia (m.gnolia.com) und iPhoney, einem iPhone Emulator für den Mac, durchgespielt.

    twauth login

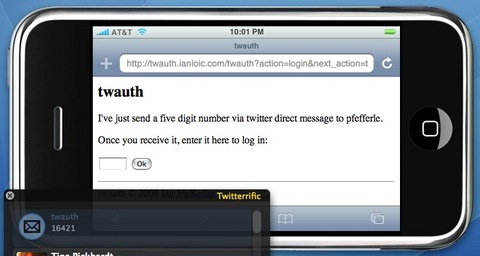
    Nach dem Eingeben der OpenID URL wird man automatisch auf die Loginseite von twauth geleitet. Die Authentifizierung findet nicht wie im klassischen Sinn, über Benutzername und Passwort, statt sondern über eine 5 Stellige Zahl die man als „Private Message“ via Twitter bekommt.

    twauth auth

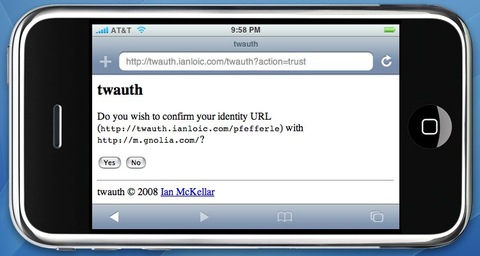
    Danach noch die entsprechende URL (in diesem Fall Ma.gnolia) bestätigen und fertig.

    twauth confirm

    Leider muss man nach der Anmeldung über twauth seine kompletten Daten per Hand ausfüllen, da twauth bisher weder SREG noch AX unterstützt. Außerdem muss man den oben beschriebenen Vorgang bei jeder Anmeldung wiederholen, da twauth noch kein Session-Management unterstützt.

    Genau genommen bietet twauth also noch keine wirkliche Vereinfachung des Registrier- und Anmelde-Prozessen (es dauert im Gegenteil wahrscheinlich sogar länger), ich mag jedoch die Idee mit Twitter und der PM sehr und hoffe dass sich bei twauth in Zukunft noch einiges tun wird.
    Mit SREG und einem simplen Session Management würde twauth schon einen sehr guten mobilen OpenID Provider abgeben.

    Keine Kommentare zu twauth: Twitter als OpenID Provider
  • Microsoft Joining DataPortability.org

    Chris Saad, Chairman of the Data Portability Working Group, confirmed to me this morning that Microsoft’s David Treadwell, a VP at Windows Live, will be joining the organization.

  • Hier klicken, um den Inhalt von Vimeo anzuzeigen.
    Erfahre mehr in der Datenschutzerklärung von Vimeo (öffnet in neuem Tab).

    Chris Messina interviewt sich selbst über sein neues Projekt „DiSo“ 🙂

    via twitter

    4 Kommentare zu Chris Messina über DiSo
  • OpenID Delegation ermöglicht es den OpenID Nutzern eine beliebige URL als OpenID zu verwenden. Für die „Delegation“ sind zwei <link /> Einträge im HTML-Header notwendig:

    <link rel="openid.server" href="http://example.com" />
    <link rel="openid.delegate me" href="http://id.example.com/" />

    Der erste Eintrag (openid.server) gibt den Server an, der den eigentlichen OpenID Service anbietet, der zweite Eintrag (openid.delegate) gibt an, welches die eigentliche OpenID URL ist.

    Bei den Arbeiten an hCard-Commenting kam mir die Idee, diese Art der „Delegation“ auch für Microformats, speziell hCards, zu verwenden.

    <link rel="hcard.delegate me" href="http://example.com/hcard/" />

    Der Vorteil dieser Variante wäre, dass man schon bestehende hCards wie z.B. die Profilseite von flickr (http://flickr.com/people/<username>) oder das Public-Profile von myOpenID (http://<username>.myopenid.com) wiederverwenden könnte, ohne sie nochmals im eigenen Blog veröffentlichen zu müssen.

    <link rel="hcard.delegate me" href="http://www.flickr.com/people/pfefferle" />

    Ein weiterer Vorteil der „Delegation“ ist, dass die Weblog URL meistens kürzer und viel einfacher zu merken ist, als ein Community Profil:

    Weblog URL: https://notiz.blog
    flickr URL: http://www.flickr.com/people/pfefferle

    Einige WordPress Plugins wie z.B. das oben erwähnte hCard-Commenting oder hAvatar nutzen das Website Feld eines Blogs, um die URL einer hCard anzugeben und widersprechen dabei eigentlich ein wenig der Idee des „adapting to current behaviors“1 der Microformats Community. Wenn ich einen Weblog Eintrag kommentiere gebe ich eigentlich meine normale Blog-URL in das Website Feld ein, das heißt ich müsste eigentlich ein Verhalten ändern, was ich mit hCard-Delegation beibehalten könnte 😉

    Aber der eigentliche Vorteil der „Delegation“ liegt in der zentralen Nutzung der hCard. Ich müsste im besten Fall also nur noch eine hCard anlegen und pflegen.

    5 Kommentare zu hCard Delegation
  • Nach einem Blog-Eintrag von Florian Jensen will AOL für seinen Instant Messenger (kurz IM) AIM, zukünftig auf XMPP (oder auch Jabber) setzen.

    Eine Anleitung im Jabber Wiki erklärt die Schritte:

    1. JIDs like uin@aol.com or username@aol.com
    2. Host: xmpp.oscar.aol.com : 5222
    3. Allow SASL PLAIN
    4. Turn on StartTLS
    5. Make sure there is no ‚@‘ in the resource (bug in the service). Some clients by default add a resource with an @ in it. So you have to overwrite this

    Ich hab das ganze mal mit Adium ausprobiert und mit folgende Einstellungen sollte es funktionieren:

    aol-jabber-adium.jpg

    Das ganze läuft noch etwas holprig, aber nach ein paar Versuchen hab ich’s dann doch geschafft zu verbinden.

    aol-jabber-online.jpg

    Vorerst kann man nur anderen AIM-Usern Nachrichten schreiben, aber das wird wohl daran liegen dass der Server noch Beta ist.

    Wäre schön wenn AOL XMPP weiter ausbauen würde, um nach dem Einsatz von OpenID einen weiteren großen Schritt in Richtung DataPortability zu gehen.
    Wenn jetzt auch noch Yahoo! und Microsoft auf den Offenen Standard umsteigen würden, könnte man in Zukunft vielleicht über einen Account mit ICQ, AIM, Y! Messenger und MSN Nutzern in Kontakt zu treten.

    Weiterführende Links:

    1 Kommentar zu AOL will XMPP/Jabber einsetzen?
  • Yahoo! ID als OpenID

    Nach den Gerüchten der letzten Tage, Google, IBM und Verisign würden sich OpenID anschließen, hat jetzt auch Yahoo! angekündigt, dass sie bis zum 30. Januar (2008) ihre Yahoo! ID, OpenID kompatibel machen wollen.

    Once you enable your Yahoo! account for OpenID access, you can simply tell any OpenID enabled web site that you are a Yahoo! user. You will be sent to Yahoo! to verify your Yahoo! ID and password and then signed in to the web site. Its that easy! #

    yahoo-id.jpg

    Das würde bedeuten, dass die derzeit 120 Millionen OpenID Accounts auf einen schlag um 250 Millionen User-Accounts ansteigen würde.

    via techcrunch

    Blogger URL als OpenID

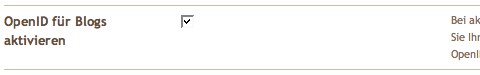
    Auch Google bringt mit Blogger seinen ersten OpenID Provider ins rennen. Um seine Blogger-URL OpenID tauglich zu machen, muss man unter folgenden URL: http://draft.blogger.com/edit-profile.g einen Haken bei „OpenID für Blogs aktivieren“ machen.

    blogger-openid.jpg

    Bei aktivierter Option können Sie Ihre Blogs als OpenID-Identitäten verwenden.

    Damit bietet Blogger, neben dem OpenID Sign-In auch einen vollwertigen OpenID Service an.

    via bloggerindraft.blogspot.com

    So wie es aussieht, scheint der Trend doch immer mehr in Richtung Offene Standards zu gehen und auch großen Systeme wie Yahoo! und Google öffnen immer mehr ihre Tore für Services und Daten-Portabilität. Mal schauen wie lange der Trend anhält 🙂

    Weitere Links zum Thema:

    4 Kommentare zu Yahoo! ID und Google Blogger Account als OpenID Provider
  • Ein sehr schickes DataPortability Video von Smashcut-Media:

    Hier klicken, um den Inhalt von Vimeo anzuzeigen.
    Erfahre mehr in der Datenschutzerklärung von Vimeo (öffnet in neuem Tab).

    via dp

    Ein weiteres interessantes Video zum Thema „Portable Daten“ hab ich bei Franz Patzig entdeckt: Tantek Çelik spricht über Digg, Data-Portability, proprietäre Formate und den ganzen Rest

    Keine Kommentare zu Connect, Control, Share, Remix